中国证券报发布了金融行业软件供应链安全白皮书,引发业内广泛关注。该白皮书聚焦网络与信息安全软件开发,系统梳理了金融软件供应链面临的安全挑战、标准框架及应对策略,为金融机构和软件开发商提供了重要指引。
一、白皮书发布的背景与动因
随着金融数字化转型加速,金融机构对第三方软件、开源组件和外部服务的依赖日益加深。软件供应链环节众多,从开发工具、代码库到底层运行环境,任何一个节点的安全缺陷都可能传导至金融核心系统。多起由开源组件漏洞引发的安全事件表明,软件供应链已成为金融安全的高风险领域。白皮书的出炉,正是对这一现实痛点的及时回应。
二、核心内容:网络与信息安全软件开发视角
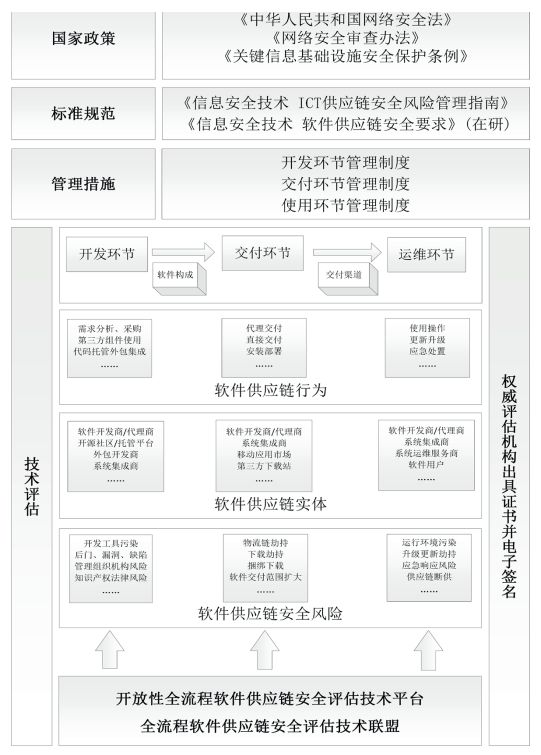
白皮书从网络与信息安全软件开发全生命周期出发,强调“安全左移”理念,即在需求分析、架构设计、编码实现、测试投产等阶段嵌入安全要求。主要内容涵盖:
- 供应链安全治理体系:建立软件物料清单(SBOM),实现组件来源可追溯、漏洞可排查;完善供应商安全准入与持续评估机制。
- 开发过程安全管控:引入安全编码规范、静态代码扫描、依赖项漏洞检测,降低引入风险。
- 开源组件风险管理:对开源许可证合规性与已知漏洞进行持续监控,建立应急响应预案。
- 交付与运行安全:加强软件签名、完整性校验和部署环境安全加固,防范篡改与供应链投毒。
三、对金融行业的影响与启示
白皮书为金融机构提出了可落地的行动建议:一是将软件供应链安全纳入整体风险管理框架,明确责任部门与流程;二是推动软件开发方与使用方协同,形成安全共建机制;三是加强安全工具链建设与人员能力培养。对于网络与信息安全软件开发企业而言,这意味着安全能力正从“附加项”变为“必备项”,具备供应链安全设计能力的产品将更具竞争力。
四、展望
软件供应链安全是一项持续性工程。白皮书的发布有助于统一行业认知、推动标准落地。随着监管细则的完善和技术手段的成熟,金融行业有望构建起更透明、更可控的软件供应链安全生态,为数字金融行稳致远筑牢根基。